von wok | Apr. 11, 2014 | Digitales, iOS, Mac, Sicherheit
 Der vor einigen Tagen aufgetauchte, kritische Fehler in der SSL-Verschlüsselung betrifft Apples Systeme und Dienste NICHT.
Grad gab es das folgende Statement von Apple:
“Apple takes security very seriously. iOS and OS X never incorporated the vulnerable software and key web-based services were not affected,” an Apple spokesperson told Re/code.
Der Fehler betrifft eine in ca. 2/3 des Netzes genutzten OpenSSL-Software. Das ist OpenSource und bislang immer als besonders sicher angesehen. Dieser Softwarebaustein wir von vielen Herstellern verwendet, aber eben nicht von Apple.
Heißt im Klartext für Apple Anwender: Alle Dienste, die auf Apple-Rechnern und Software ausgeführt werden (Webserver, Wiki, FTP) sind von dem Fehler nicht betroffen, ebenso die „key webbased services“, unter denen man sich wohl iCloud, Mail etc. vorstellen darf.
Wovor natürlich auch Apple-Nutzer aufmerksam sein müssen: Alle Dienste, die Sie nutzen (Google, Facebook, etc., etc.,) können von diesem Bug betroffen sein. Es empfiehlt sich deshalb, das Kennwort dort zu ändern – NACHDEM der Betreiber die Lücke geschlossen hat. Und, auch auf die Gefahr hin, uns ständig zu wiederholen: Verwenden Sie sichere Kennwörter. Verwenden Sie unterschiedliche pro Dienst. Wir haben dazu im Laufe der Zeit viele Artikel veröffentlicht, finden Sie bei uns unter Sicherheit.
von wok | März 20, 2014 | Allgemein, MacOS, Software
Darauf werden wir oft von unseren Kunden angesprochen, und bisher war die Antwort darauf eher ein „naja, geht, aber…“
Warum? Online-Banking auf dem Mac war bisher eine Domäne von einigen Platzhirschen. Entweder mit einer kostspieligen Updatephilosophie und etwas – vorsichtig gesprochen – „altbackener Designrichtlinie“ oder von mehr oder minder gelungenen Windows-Portierungen. Neu dazu gekommen ein Herausforderer, der auf beiden Plattformen (OSX und iOS) spielt und manchmal mit leichten Problemen bei den selbstgesteckten Zielen behaftet.
Und just vor wenigen Tagen meldet sich ein neuer Kandidat: MoneyMoney. Gibt es schon etwas länger, aber erst seit einigen Tagen in einer Betaversion, die HBCI mit Chipkarte unterstützt.
 HBCI ist ein sicheres Transaktionprotokoll für die Auftragsabwicklung mit Banken, und die mit Abstand sicherste Variante ist die mit Chipkarte und Kartenleser samt eigener Tastatur für die PINs.
Bisher hat das zum Beispiel „MacGiro“ unterstützt, aber alle schicken neuen Programme boten nur das iTAN oder – sicherer – das mTAN -Verfahren an. Problem bei allen Sicherungsverfahren: alles, was direkt auf dem Rechner passiert kann theoretisch von Schadprogrammen belauscht werden, und auch für die per SMS geschickte mTAN gibt es schon Schadszenarien. Richtig sicher ist nur ein Verfahren, das mit einem zusätzlichen physikalischem Sicherungsmedium (Chipkarte) arbeitet und einer PIN-Eingabe, die nicht vom Rechner mit einem eventuell mitlauschendem Schadprogramm kompromittiert werden kann. Und das bietet HBCI/Chipkarte.
Die Umstellung auf HBCI/Chipkarte geht mit MoneyMoney sehr einfach und endlich mal Mac-like: Kartenleser anschließen, Treiber installieren, MoneyMoney starten, Konto anwählen und dann „Zugangsdaten ändern“ wählen. Sicherungskarte einlegen, Kartenleser auswählen. MoneyMoney fragt nach der PIN (aus Sicherheitsgründen über die Tastatur des Kartenlesers einzugeben, also nicht von irgendwelchen Keyloggern auf dem Rechner abhörbar) und klärt dann mit dem Bankrechner die weiteren Details. Nach einer Minute ist alles geklärt, und ab sofort ist man endlich richtig sicher unterwegs. Überweisung anlegen, abschicken, PIN eingeben, fertig.
Und das Ganze kostet nur kleines Geld: unter 20€ für das Programm. Starke Empfehlung!
von wok | Feb. 24, 2014 | iOS, Mac, MacOS, Sicherheit
Und da haben wir doch gleich noch einen Sicherheitshinweis. In Apples Systemen für iOS 6 & 7 und in OSX 10.9 gibt es einen Fehler in der Funktion zur verschlüsselten Übertragung von Daten.
iPhone und iPad kann man mittlerweile mit dem angebotenen Update auf 7.0.6 bzw. 6.0.6 schützen, und OSX 10.9 wird in Kürze ein solches Update bekommen. Bis dahin sollten OSX 10.9 Nutzer folgendes tun:
1.) Der Bug betrifft nur die Möglichkeit, im gleichen Netzwerk den verschlüsselten Netzwerkverkehr zu belauschen. Wenn Sie in einem vertrauten Netzwerk ohne unbekannte Mit-Benutzer sind (Firma, zu Haus, etc.), dann kann wenig passieren. Vorsicht ist geboten in öffentlichen Netzen, also in Läden einer Kaffe- oder Imbisskette, auf Flughäfen, Bahnhöfen, etc.
2.) Wer in so einem öffentlichen Netz unterwegs ist, sollte zum Surfen NICHT Safari nehmen, besser sind Chrome oder Firefox, die eine eigene SSL-Implementierung haben.
3.) Das angebotene Updaten sollten Sie nur und ausschließlich annehmen und installieren in einem bekannten Netzwerk, siehe Punkt 1. Der Fehler ist jetzt bekannt, es ist nicht auszuschließen, dass jemand versucht, Ihnen per „falschem“ Update schlimme Dinge zu installieren.
Jaja, die Welt ist ein garstiger Ort. Ansonsten: Flach atmen, Entspannungsübungen, grüner Tee bis das Update veröffentlicht wird.
😉
von wok | Feb. 19, 2014 | Sicherheit
 Es geistert ja schon seit geraumer Zeit durch die Presse: Die Fritzboxen haben eine Sicherheitslücke – und die stellt sich jetzt schwerwiegender heraus als bisher angenommen. Angeblich sollen auch Fritzboxen gekapert worden sein, die nicht für den Zugriff aus dem Internet freigegeben wurden. Ob das so ist: Unwesentlich. Jeder Nutzer einer Fritzbox sollte jetzt einige Dinge unbedingt tun:
1.) Das angebotene Update aufspielen
2.) Die Zugriffskennwörter für alle User und für den Fernzugang ändern
3.) Eventuell eingerichtete VPN – Kennworte in der Box und auf den verbindenden Rechnern ändern
4.) Die Internet – Zugangsdaten ändern, sowohl beim Provider als auch in der Box.
5.) Und wer IP-Telefonie nutzt – alle unbekannten Telefone entfernen und bei den vorhandenen das Kennwort ändern
von wok | Feb. 6, 2014 | Mac, Technik
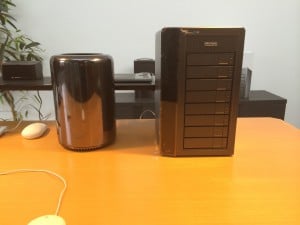
MacPro und RAID
Die Dinger sind immer noch so rar, dass wir alles, was kommt, sofort ausliefern, auch unsere Demo-Maschinen.
Wer also bis einschließlich Donnerstag, 13.02. mal selbst testen möchte, wie schnell so ein Ding ist: Können Sie bei uns. Bitte eben Termin unter 0421-49145-0 absprechen!
Die Maschine:
– 3,0 GHz 8-Core mit 25 MB L3-Cache
– 64 GB (4x 16 GB) DDR3 ECC mit 1866 MHz
– 1 TB PCIe basierter Flash-Speicher
– Zwei AMD FirePro D700 GPUs mit je 6 GB GDDR5 VRAM Speicher
Daran angeschlossen eines der ebenfalls brandneuen Promise Pegasus2 Raids mit Durchsatz von knapp einem Gigabyte/sec.
Installiert auf der Maschine ist die komplette Adobe Creative Cloud und Final Cut Pro X in der passenden Version für diesen Boliden!
von wok | Jan. 25, 2014 | Allgemein, Digitales, Mac
Seit 30 Jahren gibt es den Mac.
Mit dem legendären Filmspot „1984“ stellte sich der Apple Macintosh 128k dem staunenden Publikum vor. Es gibt eine wunderschöne Webseite bei Apple, die eine kleine, kommentierte Zeitreise vorstellt. Unbedingt sehenswert!


