von wok | Sep. 16, 2014 | iOS, MacOS, Meinungen, Sicherheit
Das iPhone 6 und sein großer Bruder
Na, DAS war ja ein Hype am Dienstag abend um 19:00 unserer Zeit. Apple hatte zur Produktvorstellung geladen, und die Transatlantikkabel waren am Ende…
Nicht nur, dass der angebotene Livestream öfter mal zusammenbrach, auch andere Server in den USA, die damit überhaupt nichts zu tun hatten waren zeitweise nicht erreichbar.
Und das alles für genau das, was erwartet worden war: Neue, größere iPhones und eine Apple Uhr, die AppleWatch. Lediglich bei letzterer gab es milde Überraschungsmomente, das hatte Apple alles gut unter dem Deckel gehalten.
Bei den iPhones tat sich Erwartbares: Größer (4,7″ und 5,5″), dünner, schneller. So groß, dass es für flüssige einhändige Bedienung einen hilfreichen Trick gibt: Zwei mal den Home-Button tippen (nicht drücken), dann rutscht die obere Hälfte des Bildschirmes nach unten. Praktikabilität bleibt abzuwarten…
Apple Watch
Die AppleWatch sieht für ein erstes Modell nett, aber etwas knubbelig aus. Wie üblich hat sich Apple viele Gedanken zur Bedienung gemacht, und die sieht veilversprechend aus: Statt mit dicken Finger auf dem kleinen Display rumzuorgeln wird mit einer „digitalen“ Krone vergrößert und verkleinert, Programme ausgewählt und mehr. Auf dem Schim tippt oder drückt man jetzt nur noch, und löst damit unterschiedliche Dinge aus. Ach ja: Auf dem Schirm malen kann man auch – und das Gemalte dann verschicken. Lieferbar ab Anfang 2015. Muss man eigentlich haben, oder?
(mehr …)
von wok | Apr. 11, 2014 | Digitales, iOS, Mac, Sicherheit
 Der vor einigen Tagen aufgetauchte, kritische Fehler in der SSL-Verschlüsselung betrifft Apples Systeme und Dienste NICHT.
Grad gab es das folgende Statement von Apple:
“Apple takes security very seriously. iOS and OS X never incorporated the vulnerable software and key web-based services were not affected,” an Apple spokesperson told Re/code.
Der Fehler betrifft eine in ca. 2/3 des Netzes genutzten OpenSSL-Software. Das ist OpenSource und bislang immer als besonders sicher angesehen. Dieser Softwarebaustein wir von vielen Herstellern verwendet, aber eben nicht von Apple.
Heißt im Klartext für Apple Anwender: Alle Dienste, die auf Apple-Rechnern und Software ausgeführt werden (Webserver, Wiki, FTP) sind von dem Fehler nicht betroffen, ebenso die „key webbased services“, unter denen man sich wohl iCloud, Mail etc. vorstellen darf.
Wovor natürlich auch Apple-Nutzer aufmerksam sein müssen: Alle Dienste, die Sie nutzen (Google, Facebook, etc., etc.,) können von diesem Bug betroffen sein. Es empfiehlt sich deshalb, das Kennwort dort zu ändern – NACHDEM der Betreiber die Lücke geschlossen hat. Und, auch auf die Gefahr hin, uns ständig zu wiederholen: Verwenden Sie sichere Kennwörter. Verwenden Sie unterschiedliche pro Dienst. Wir haben dazu im Laufe der Zeit viele Artikel veröffentlicht, finden Sie bei uns unter Sicherheit.
von wok | Feb. 24, 2014 | iOS, Mac, MacOS, Sicherheit
Und da haben wir doch gleich noch einen Sicherheitshinweis. In Apples Systemen für iOS 6 & 7 und in OSX 10.9 gibt es einen Fehler in der Funktion zur verschlüsselten Übertragung von Daten.
iPhone und iPad kann man mittlerweile mit dem angebotenen Update auf 7.0.6 bzw. 6.0.6 schützen, und OSX 10.9 wird in Kürze ein solches Update bekommen. Bis dahin sollten OSX 10.9 Nutzer folgendes tun:
1.) Der Bug betrifft nur die Möglichkeit, im gleichen Netzwerk den verschlüsselten Netzwerkverkehr zu belauschen. Wenn Sie in einem vertrauten Netzwerk ohne unbekannte Mit-Benutzer sind (Firma, zu Haus, etc.), dann kann wenig passieren. Vorsicht ist geboten in öffentlichen Netzen, also in Läden einer Kaffe- oder Imbisskette, auf Flughäfen, Bahnhöfen, etc.
2.) Wer in so einem öffentlichen Netz unterwegs ist, sollte zum Surfen NICHT Safari nehmen, besser sind Chrome oder Firefox, die eine eigene SSL-Implementierung haben.
3.) Das angebotene Updaten sollten Sie nur und ausschließlich annehmen und installieren in einem bekannten Netzwerk, siehe Punkt 1. Der Fehler ist jetzt bekannt, es ist nicht auszuschließen, dass jemand versucht, Ihnen per „falschem“ Update schlimme Dinge zu installieren.
Jaja, die Welt ist ein garstiger Ort. Ansonsten: Flach atmen, Entspannungsübungen, grüner Tee bis das Update veröffentlicht wird.
😉
von wok | Feb. 19, 2014 | Sicherheit
 Es geistert ja schon seit geraumer Zeit durch die Presse: Die Fritzboxen haben eine Sicherheitslücke – und die stellt sich jetzt schwerwiegender heraus als bisher angenommen. Angeblich sollen auch Fritzboxen gekapert worden sein, die nicht für den Zugriff aus dem Internet freigegeben wurden. Ob das so ist: Unwesentlich. Jeder Nutzer einer Fritzbox sollte jetzt einige Dinge unbedingt tun:
1.) Das angebotene Update aufspielen
2.) Die Zugriffskennwörter für alle User und für den Fernzugang ändern
3.) Eventuell eingerichtete VPN – Kennworte in der Box und auf den verbindenden Rechnern ändern
4.) Die Internet – Zugangsdaten ändern, sowohl beim Provider als auch in der Box.
5.) Und wer IP-Telefonie nutzt – alle unbekannten Telefone entfernen und bei den vorhandenen das Kennwort ändern
von wok | Jan. 17, 2014 | Allgemein, Android, Meinungen, Sicherheit
Killerkühlschränke? Da bin ich doch grad über einen spannenden Artikel gestolpert. Das Internet der Dinge, und wehe, es wendet sich gegen uns.
In einer SPAM-Attacke waren auch Kühlschränke als Angreifer beteiligt. Ganz recht: Kühlschränke. Die Dinger mit dem seit Oktober 1998 abgelaufenen Joghurt rechts oben.
Killerkühlschrank (Abb. ähnlich)
Getreu der Prämisse, dass jedes mit dem Internet verbundene Gerät irgendwann einmal Besuch von findigen Menschen bekommt, die einen prüfenden elektronischen Blick darauf werfen, ob denn alle Türen zugesperrt sind und nicht vielleicht doch noch der Schlüssel unter der digitalen Fußmatte liegt: Irgendwann findet jemand den Schlüssel. Oder er errät ihn, „admin“ und „admin“ sind auch für minder begabte Hacker schnell zu raten.
Ist das einmal passiert, wird gern irgendeine nicht gewollte Funktion im Kühlschrank nachgerüstet. In diesem Falle war es eine kleine E-Mail-Dreckschleuder.
Das kann aber auch bösartig intelligenter genutzt werden.
Sie fahren nächste Woche in Urlaub und haben das auf Facebook begeistert kundgetan? Dann wundern Sie sich nicht, wenn Sie direkt nach Ihrer Ankunft einen Hilferuf Ihres Kühlschrankes bekommen, der gerade von der Ferne auf „Abtauen“ gestellt wurde. Selbst ein eilig herbeigerufener und mit einem Schlüssel für die Wohnung ausgestatteter Nachbar kann dann wenig mehr tun als den Stecker zu ziehen. Was den wertvollen, frisch eingelagerten Rehkeulen auch nicht so richtig nutzt.
Wobei es auch durchaus sinnvolle Kommunikation zwischen solchen Geräten geben könnte: Die Waage könnte z.B. nach der morgendlichen Messung den Kühlschrank anweisen, die Vollmilch bei der nächsten Bestellung gegen Fettarme auszutauschen oder – im finalen Versuch – die Tür gar nicht mehr zu öffnen. Hilft dann genau so wie „Abnehmen durch Feng Shui“ (einfach den Kühlschrank mit der Tür zur Wand drehen).
Da drohen uns noch spassige Dinge, befürchte ich. Zumal grad die Firma Google, bekannt für extremen Datenhunger und einen recht kreativen Umgang mit Datenschutzbestimmungen, eine Firma gekauft hat, die Heizungsthermostate für Ihre Wohnung herstellt. Der Einkauf vorher war eine Firma für selbstlaufende Roboter.
Denkt man da ein wenig über die Implikationen nach, bekommt man – je nach Veranlagung – entweder das kalte Grausen oder Begeisterungsattacken. Dann kriegen Sie im Urlaub nicht nur Hilferufe Ihres Kühlschrankes, auch Ihre Heizung wird Ihnen mitteilen, das wegen der von irgend jemandem eingestellten Raumtemperatur von 48 Grad der Ölkessel leer geworden ist. Der aber – intelligent wie er ist – hat grad Nachschub geordert. Da hat das Thema „Trockenblumen“ nach der Rückkehr aus dem Urlaub doch eine ganz neue Bedeutung.
Auf die Verfilmung durch Hollywood bin ich gespannt, hoffentlich wird es als Komödie inszeniert!
Arbeitstitel vielleicht nicht „Der Feind in meinem Haus„, sondern „Mein Feind, das Haus„.
Schönes Wochende!
von wok | Dez. 19, 2013 | MacOS, Sicherheit
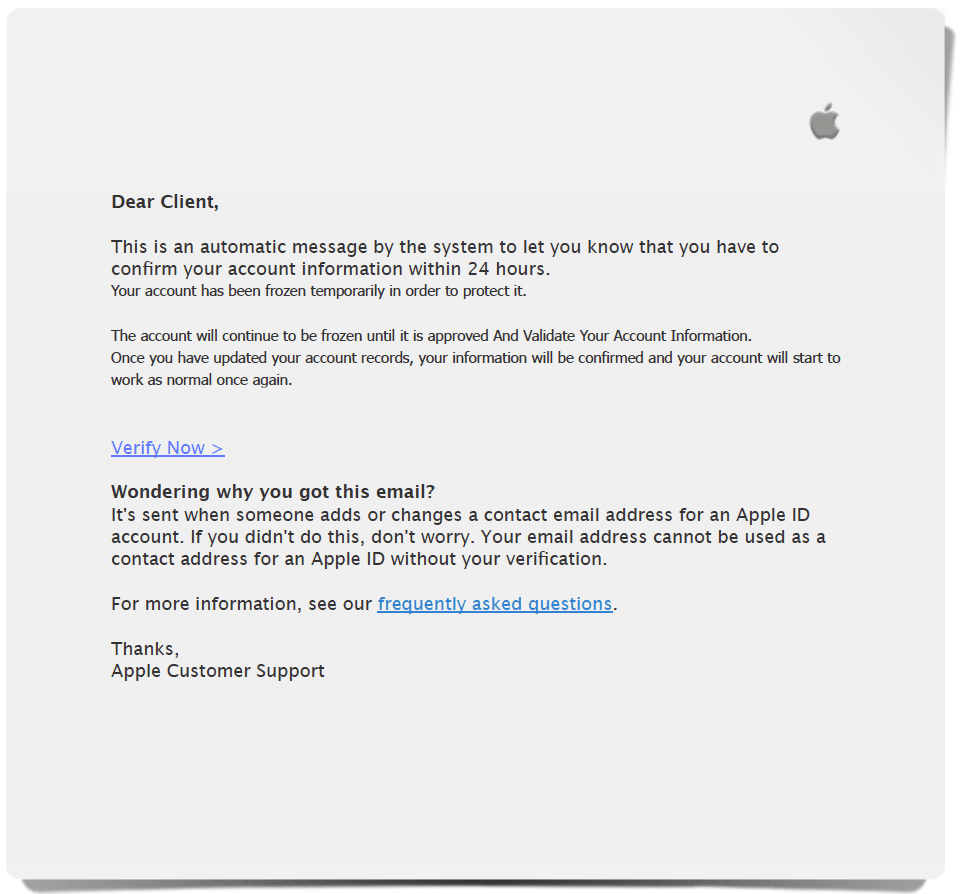
Gut gemacht: Wenn Sie so eine Mail bekommen: NICHT KLICKEN. Sie werden dann aufgefordert, Ihre Apple ID und das Kennwort einzugeben. Und dann ist der Account weg…
UPDATE 2014-01-30: Es gibt einen Webseite bei Apple, die genau erklärt, wie man falsche Mails erkennt. Sehr lesenswert!