Genieo auf dem Mac entfernen
 Aus gegebenem Anlass, und weil ja über Ostern etwas Zeit dafür ist: Eine Anleitung, wie man diese Malware entfernt gibt es hier.
Ihnen schöne Ostertage!

Aus gegebenem Anlass, und weil ja über Ostern etwas Zeit dafür ist: Eine Anleitung, wie man diese Malware entfernt gibt es hier.
Ihnen schöne Ostertage!
 Nachtrag 11.03.2015: Wir haben den Artikel um eine genauere Beschreibung von USB-C und Adaptern ergänzt!
Gestern war der erwartetet Apple-Event, auf dem es mehr Details zur Apple Watch gab. Und, was soll ich sagen: Apple überrascht mich immer wieder. Nicht mit den Details zur Apple Watch, nein, viel mehr mit dem neuen Mac Book und noch viel mehr mit dem Gedanken, der hinter dem „Research Kit“ steht. Fange ich doch mal mit dem im Moment am Unwichtigstem an: Der „Apple Watch„. Gibt es in der Version 1 in drei Ausführungen, Alu-Stahl-Gold, kostet von ca. 400€ bis 17.000€. Sowohl die Uhr für 400€ als auch die für 17.000€ ist in zwei Jahren technisch obsolet. Der Akku soll 19 Stunden halten, d.h. es muss jede Nacht auf die Ladestation.
Wird das Ding erfolgreich? Langfristig sicherlich. Ich selbst nutze seit einiger Zeit eine Pebble-Smartwatch, und die gebotenen Dienste sind sehr hilfreich. Allerdings hält dieser Akku 7 TAGE. Abwarten…

Seit heute sind wir einen Schritt weiter. Apple verschickt aktuell Mails, in denen darauf hingewiesen wird, dass ab Erscheinen von 10.10.3 Aperture nicht weiter verkauft wird. In 10.10.3 ist „Photos“ enthalten, das neue Programm für Verwaltung und Bearbeitung von Bildern, Nachfolger von „iPhoto“ und „Aperture„. Aperture läuft natürlich weiter, und Apple wird es vielleicht noch einige Zeit an neue Systeme anpassen, aber mittelfristig sollte man sich überlegen, wie man seine Bilder zukünftig verwaltet.
Adobe hat darauf reagiert und ein Plugin für Lightroom zur Verfügung gestellt, mit dem man die Bilder aus Aperture nach Lightroom bringen kann.
Das neue „Photos“ ist aber für alle, die nicht so ganz komplexe Anforderungen an die Fotoverwaltung haben, eigentlich ganz gut geworden – vielleicht reicht das ja…
Unser Supportaufkommen in Zusammenhang mit den o.g. Programmen steigt kontinuierlich an. Ich hab mir daraufhin mal die Werbung angesehen, und kann nicht so richtig erkennen, welchen Vorteil diese Dinger haben sollen.
Tatsache ist, dass wir sehr viele Servicefälle haben, in denen sich nach der Installation einer dieser „Turbo-Sauber-Schneller“ – Programme merkwürdige Dinge auf dem Rechner tun.
Und für „Genieo“ gibt es auf den Apple-Supportlisten eine rege Diskussion, ob dieses Programm einfach nur Müll ist oder auch noch gefährlich…
Deswegen: Prüfen Sie, ob Sie so etwas wirklich brauchen.
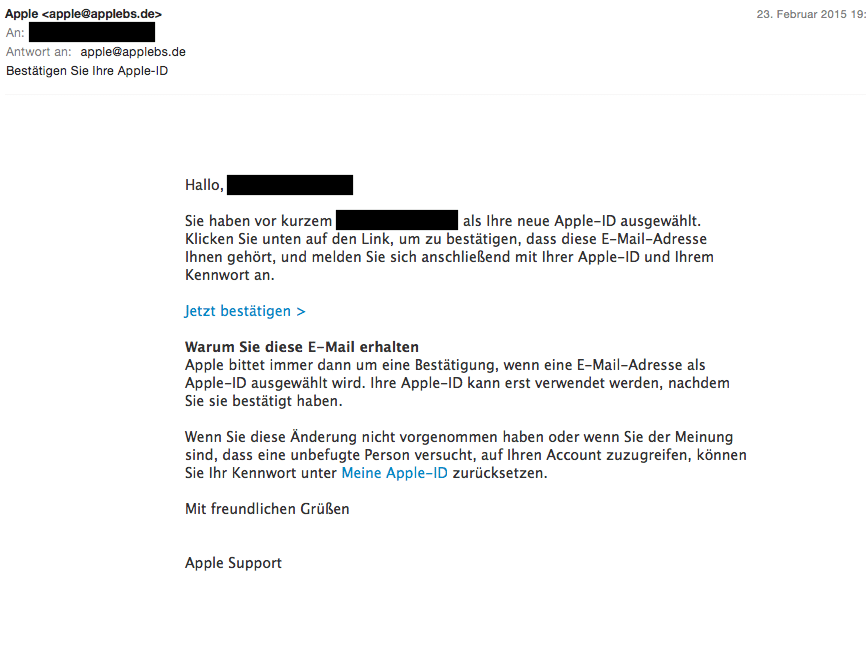
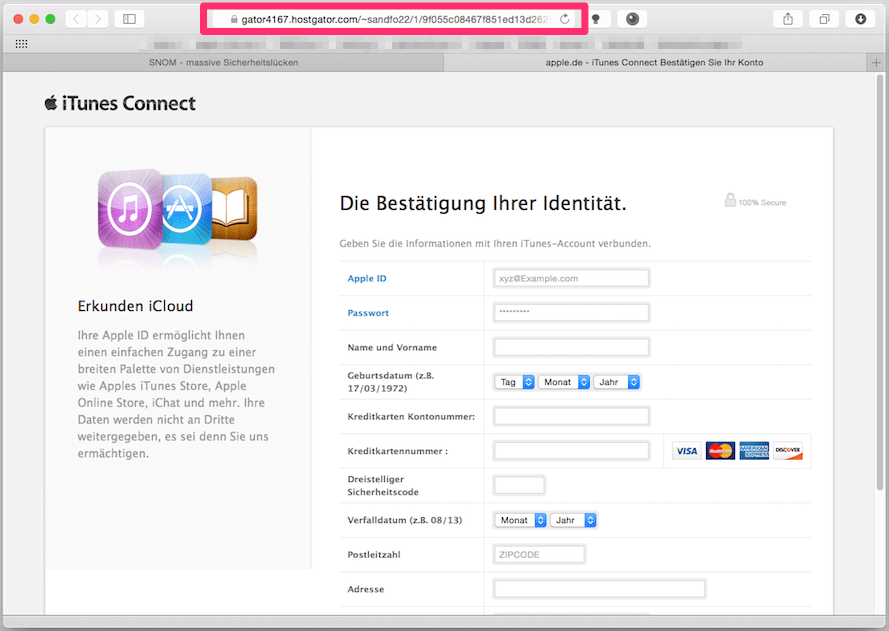
Solche sind im Moment im Umlauf, und wirklich schwer zu erkennen. Dem aufmerksamen Betrachter fällt die merkwürdige Absenderadresse auf, aber erst auf der dann folgenden Bestätigungsseite häufen sich die Ausdrucksfehler.
Diese Mails werden dann von Apple verschickt, wenn Sie eine E-Mail-Adresse ändern oder hinzufügen. Haben Sie das nicht getan, ignorieren.
Und achten Sie auf Absender, Schreibfehler und die Menge der geforderten Informationen. Kreditkarteninfos werden NIE abgefragt, wenn es um Bestätigung der Mailadresse geht.
Schon seit einiger Zeit gibt es Diskussionen über einen Video-Serienfehler in MacBook Pro bestimmter Baureihen. Das hat in den USA auch schon zu einer der beliebten Sammelklagen geführt, und jetzt gibt es ein offizielles Programm von Apple zur Prüfung und eventueller Reparatur.
Auf dieser Apple – Seite stehen die betroffenen Modelle gelistet. Wer so ein Modell besitzt, kann es bei uns testen lassen. Bei Nicht-Passieren dieses Tests ist der Rechner für das Programm qualifiziert und wird dann von uns repariert.
Das schöne daran: Wenn Sie diesen Fehler schon vorher haben reparieren lassen, dann erstattet Apple Ihnen eventuell das zuviel gezahlte Geld!
 Eine kleine Hilfesstellung für alle Administratoren einer Starface-Telefon-Anlage. Mit den folgenden Schritten kann man maximale Sicherheit erreichen:
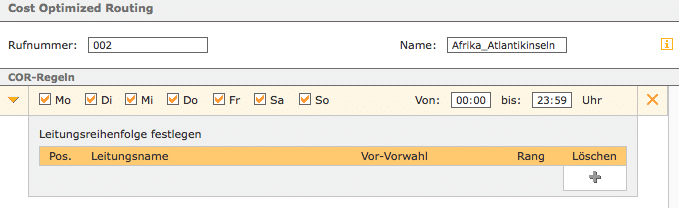
Das geht im Bereich Routing, und wie folgt:
Bei Einstellungen die Routing – Priorität auf COR-Regel stellen.
„Cost Optimized Routing“ – Regeln anlegen:
 Man mag ja zur Politik von Adobe stehen, wie man will, eines war klar und zu erwarten: Diese Politik macht Raum für Mitbewerber. Passierte auch recht schnell, solche Programme wie Acorn und Pixelmator, die mit vielen Features glänzen, allerdings im professionellen Ende noch einige Dinge vermissen lassen. Und jetzt betritt ein neuer Herausforderer die Bühne: Affinity Photo. Mit solchen leckeren Features wir RAW Unterstützung, 16-bit-Support, CMYK von vorn bis hinten, LAB Bearbeitung, Unterstützung für ICC-Profile, und und und…
Manche Sachen gehen noch nicht, dafür sind andere echte Hingucker. Und irgendwie ist das Credo der Entwickler angenehm: Die Software wird zuerst für den Mac entwickelt, und dann irgendwann auch vielleicht mal für Windows…
😉
Eine sehr zu empfehlende Beta gibt es hier, mit der man schon schön rumspielen kann…
Wieder online verfügbar: Eine aktualisierte Sammlung hilfreicher Links, für alle immer wieder auftauchenden Fragen. Backup und Wiederherstellen – wie geht das, iOS-Geräte zurücksetzen, laute Lüfter bändigen, Time Machine Backup auf eine andere Platte kopieren und mehr: Alles ab sofort an einer zentralen Stelle gesammelt.
Rechts oben auf der Seite, direkt unter dem Link für den aktuellen Teamviewer steht es bereit: „Schnelle Hilfe“.
 Vorgestern auf „Spiegel Online“:
Das IT-Fachmagazin „Heise Security“ warnt seit Mittwoch vor einer Schwachstelle in Adobes Flash-Player, die bereits aktiv von Kriminellen ausgenutzt wird. Adobe hat am Donnerstag zwar einen Patch für den Flash-Player veröffentlicht, dieses Update scheint aber lediglich eine andere, ebenfalls kritische Sicherheitslücke geschlossen zu haben.
Seit Jahren nervt dieses unsägliche, unsichere, Strom fressende Software-Relikt. Unsere Empfehlung schon seit Jahren:
Deinstallieren Sie Flash. Wenn Sie dann auf eine Website kommen, die Flash nutzt, bekommen Sie die Ersatzseite angezeigt, und dem Seitenbetreiber wird in seinen Logs vermerkt, dass jemand ohne Flash da war. Wenn das genug Menschen tun, dann wird diese Software hoffentlich bald nicht mehr eingesetzt. Müssen Sie dann doch einmal Flash angucken, nutzen Sie Google Chrome. Dieser Browser kommt mit seinem eigenen Flash-Player.
Zitat: Sicherheitsexperten empfehlen, vorerst auf die Nutzung des Players zu verzichten.
Das „vorerst“ würden wir komplett aus der Aussage streichen wollen…
😉

